【完全保存版】Shopify運営者がしておきたいセキュリティ対策 〜被害者にも加害者にもならないために

私たちnon-standard worldの代表取締役 / CTOの高崎 健司が、Shopifyでストアを運営する方に向けて、セキュリティ対策の講義をしました。
この記事は、その講義の内容をスライドとあわせて書き起こしたものです。サイバー攻撃の仕組みといま多い手口から、Shopifyでやっておきたい対策、盗まれたクレジットカードの悪用にお店が巻き込まれないための方法まで、順番にご紹介します。動画を見る時間がない方は、こちらの記事でお読みください。
講義の収録:2026年11月。数字や制度は収録時点のものです。読みやすさのため、話し言葉を一部整えています。
講義の概要
- 講師:高崎 健司(non-standard world株式会社 代表取締役 / CTO)
- 動画の長さ:約55分(YouTubeの字幕をオンにすると、話している内容が字幕で表示されます)
- 内容:セキュリティ対策の前に知っておきたいこと/Shopifyでやっておきたいセキュリティ対策/犯罪者集団を手助けしないために
- スライド(完全版):被害者にも加害者にもならないために|Shopifyセキュリティ対策(完全版)(スライドを読むだけで内容が分かる版です。Figma Slidesで開きます)
ごあいさつ・自己紹介
高崎 健司(以下、高崎):こんにちは。non-standard world株式会社で代表兼CTOを務めています、高崎と申します。本日は「被害者にも加害者にもならないために Shopify運営者がしておきたいセキュリティ対策」と題しまして、正しい知識を身につけて、被害者にも加害者にもならない方法をお伝えできたらと思っています。
今回「被害者にも加害者にもならないために」というタイトルをつけたのは、正しい知識を身につけていれば防げることも多いからです。セキュリティの話題は、何かと勉強するのが面倒だったり、怖がるだけで終わってしまったりすることが多いかなと思います。けれども、正しい知識を身につければ、被害者になるのを防げます。逆に、正しい知識を身につけていないと、気づかないうちに個人情報やクレジットカード情報の漏えいの加害者になってしまったり、犯罪者集団を手助けしてしまったりする。そういう思いで、このタイトルをつけました。
これから世界中で協力し合えば、サイバー犯罪をどんどん減らしていくことは可能だと思っています。みんなで正しい知識を身につけて、頑張れたらいいなと思っています。
まず自己紹介をさせていただくと、私は高崎 健司と申しまして、起業してから15年ほど経ちます。2019年からは、Shopifyに特化したWeb制作事業と、Shopifyアプリと呼ばれるアプリケーションの開発事業を行っています。2021年には、Shopify Japanが1,000社以上のパートナー企業の中から特に活躍の目覚ましかった企業を表彰する「Shopify Partner of the Year」で、賞をいただきました。
セキュリティ対策の前に、知っておきたいこと
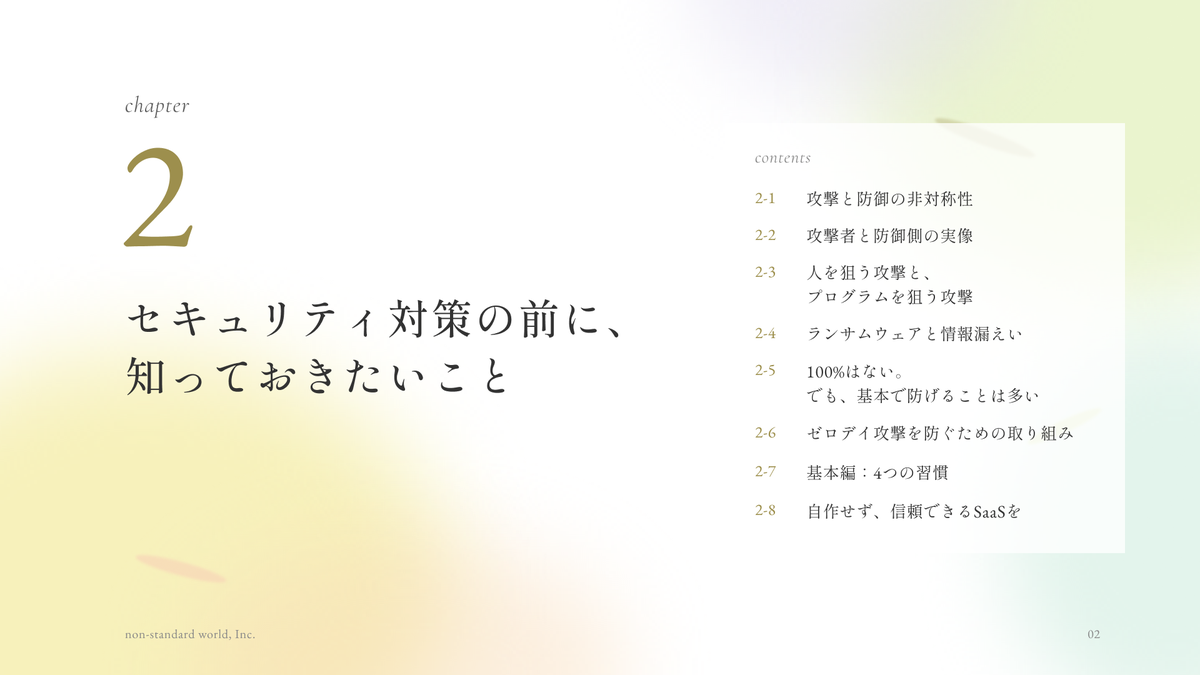
Takasaki :具体的な対策に入る前に、「セキュリティ対策の前に、知っておきたいこと」と題しまして、サイバー攻撃をする側がどういう原理で動いていて、どういったことを仕掛けてくるのかという前提知識と、その前提に基づいて、Shopifyに限らず一般的にやっておいたほうがいいことをお伝えします。
サイバー攻撃とサイバー防御には「非対称性」がある
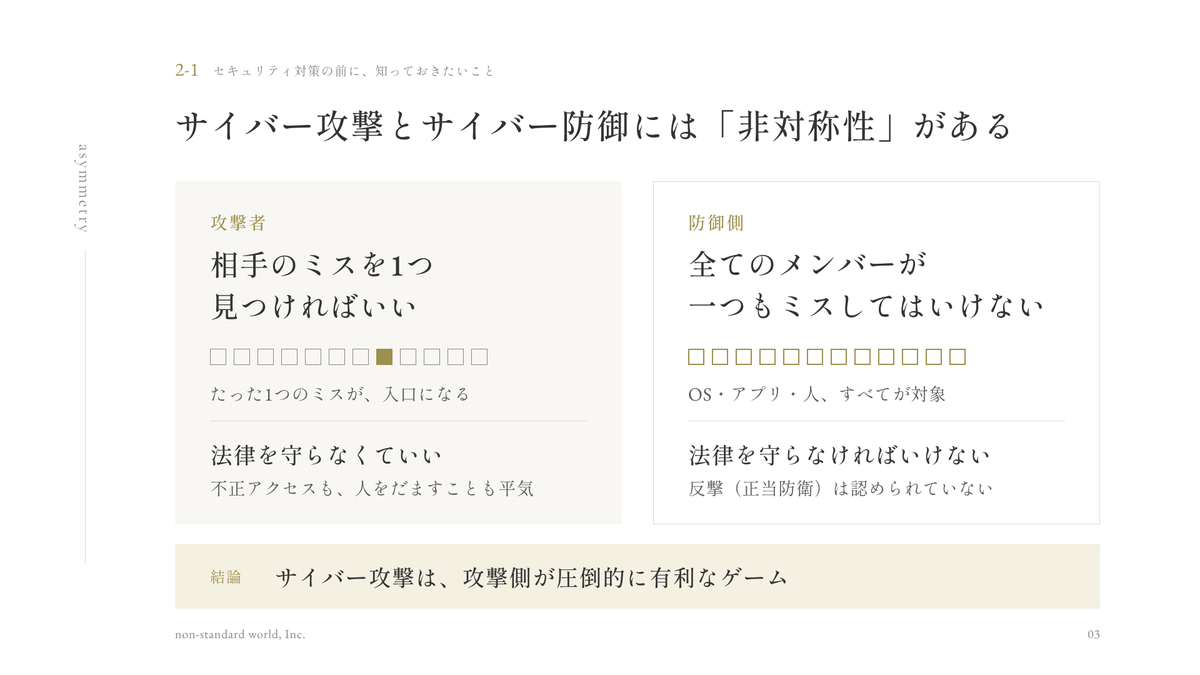
Takasaki :サイバー攻撃について考えるとき、前提として頭に入れておきたいのは、サイバー攻撃と防御では、攻撃する側が圧倒的に有利なルールになっているということです。
攻撃する側は、攻撃したい相手のミスを1つでも見つければいい。一方、守る側は、自分がミスをしてはいけないのはもちろん、自分に関わる全員がミスをしてはいけない。すごく非対称なルールです。
インターネットには、サーバーのOSやネットワーク機器、パソコン、そこにアクセスするスマホがあり、守る側はそれらすべての脆弱性に対して、何らかの対策を取らなければいけません。これに対して攻撃する側は、相手がインターネットにつないでいる機器やプログラムの弱いところを、1つでも見つければいい。攻撃側にとても有利なルールだということは、これから対策をするうえで前提として知っておいたほうがいいと思います。
そして攻撃する側は、当然ですが法律を守る必要がありません。プログラムの脆弱性を突くこともやりますし、人をだますこともします。会社の取引先を装って電話をかけてきたり、取引先のメールアドレスをかたって情報を引き出そうとしたりします。法律を守らなくていいというのは、攻撃側が有利になる理由の1つです。
一方、守る側は法律を守る必要があります。例えば、道を歩いていて突然殴られたら、正当防衛として殴り返せる場合もあります。でもサイバー防御では、攻撃されているからといって、攻撃元に攻撃し返すことはできません。現時点では、政府に反撃を依頼することはできても、民間が自分の判断で相手に反撃することはできないんです。
ただでさえ攻撃側に有利なルールの中で、防御しか認められておらず、反撃は認められていない。ここがとても難しいところで、個人情報の漏えいが止まらない理由の1つでもあると思います。
よくある誤解:攻撃者はスーパーハッカーで、防御側が怠惰
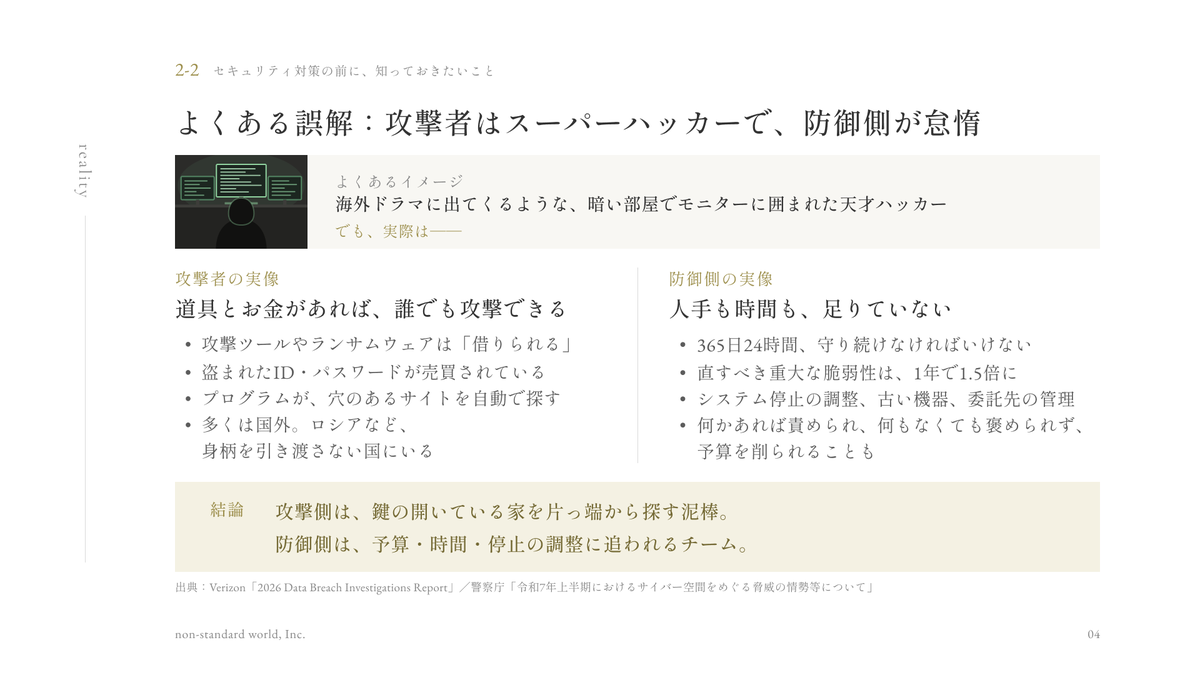
Takasaki :これに関連してよくある誤解が、「攻撃者がスーパーハッカーで、守る側が仕事をサボっていたから、個人情報の漏えいやセキュリティインシデントが起きた」というものです。
『VIVANT』のようなドラマで、スーパーハッカーがキーボードをカタカタと打って「システムをハッキングしました」というシーンがありますよね。でも実際には今、サイバー攻撃のカジュアル化というか、初心者でも簡単に攻撃できるようになっています。それが、サイバー攻撃がこれだけ増えている理由の1つかなと思っています。初心者にも使えるサイバー攻撃のツール一式が出回っていて、難しい技術がなくてもできる犯罪になっているんです。
そして多くの場合、犯人は国外にいます。国際犯罪だと、仮に犯人を突き止めても、友好国でなければなかなか身柄を引き渡してもらえません。ロシアなど、日本から身柄の引き渡しを求めにくい国からの攻撃も多いのが実情です。アメリカの統計によると、サイバー攻撃で犯人が捕まっているのは0.2%ほどしかないという現実もあります。攻撃側にとって、捕まりにくく簡単にできる犯罪になっていることが、個人情報の漏えいが増えている一因だと思っています。
攻撃する側は、好きな時間に攻撃して、ミスを1つでも見つければいい。これに対して守る側は、365日24時間、いつどこから来るか分からない攻撃に備えておく必要があります。自分がミスをしなくても、ほかの人がミスをすれば、そこにつけ込まれて個人情報の漏えいなどが起きてしまうリスクがある。直すべきものはシステムの場合もあれば、業務委託先の管理体制の場合もあって、人もプログラムも見ていかなければいけない難しさがあります。
それから、何かあれば責められるけれど、何もなければ当たり前のように扱われる。何も起きなかったから、セキュリティの予算を減らしても大丈夫だろうという話になりがちです。ミスをしなくて当然、ミスがあると責められる。こうした側面が、サイバー攻撃から守る人材のなり手が少ない理由の1つかなと思っています。
ドラマのようなスーパーハッカーに攻撃されるイメージがあるかもしれませんが、攻撃する側がやっているのは、鍵が開いている家がないかを徹底的に調べて回り、鍵が開いていて泥棒に入りやすそうなところを狙う、というような攻撃です。守る側は常に法律を守り、チームで連携を取りながら戦わなければいけません。脆弱性が見つかっても、明日すぐにサービスを止めてアップデートできるとは限らないので、関係各所や予算、時間を調整しながら、チームでミスをゼロにしていかなければいけない。そこが難しさの1つだと思います。
余談ですが、「攻撃側のハッカーを、守る側に転職させればいいのでは」という意見を持つ方もいます。個人的には難しいと思っています。攻撃するほうが簡単だから攻撃できていただけで、守る側に移っても同じように活躍できるかというと、難しいのかなと。その理由は、ここまでお話ししたようなところにあります。
人を狙う攻撃と、プログラムを狙う攻撃
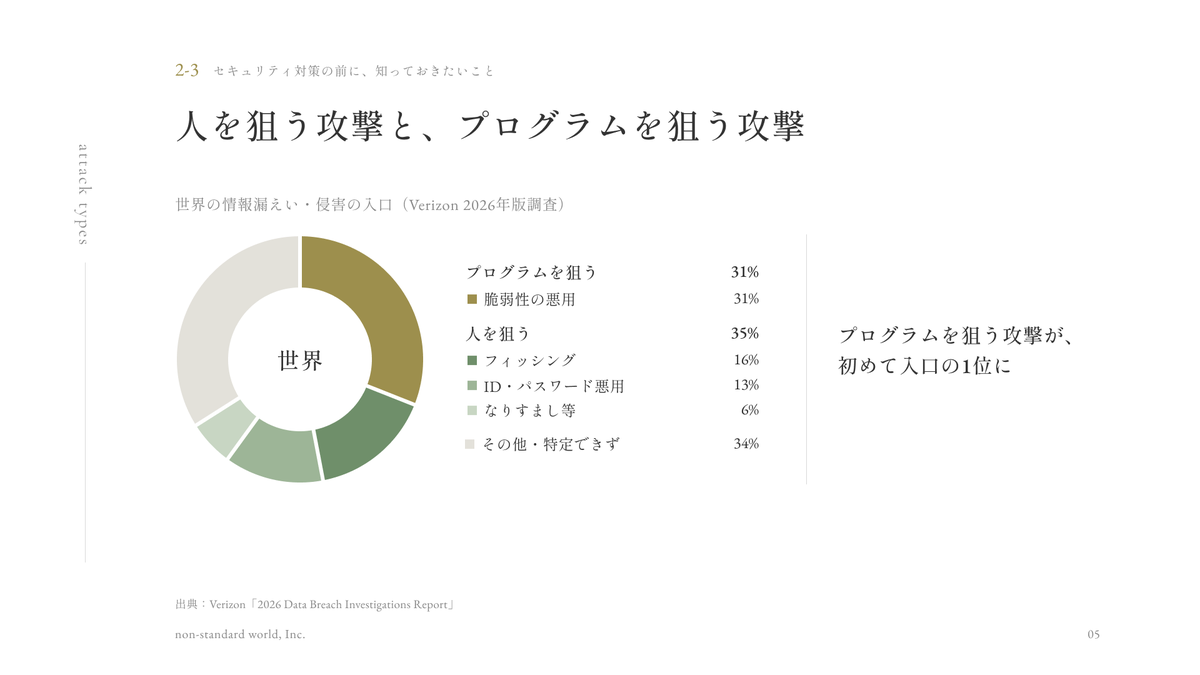
Takasaki :次に、どんな攻撃が多いのかをまとめました。サイバー攻撃には、主にプログラムを狙うものと、人を狙うものがあります。
プログラムを狙う攻撃は、脆弱性と呼ばれるものを突きます。脆弱性はプログラムの欠陥とも言われますが、たいていの場合は、便利に使うこともできる一方で、悪用すると想定していないことができてしまう、という性質のものが多いと思います。
アメリカの調査では、脆弱性を悪用するパターンが31%で、人を狙うパターンが35%です。人を狙う攻撃の中で一番多いのが、フィッシングと呼ばれるものです。
フィッシングは「釣り」から来ている言葉です。例えば、取引先をかたって「社長、パスワードを忘れたのでLINEで送ってくれませんか」と人をだますパターンや、Amazonをかたって「システムの仕様が変わったので、このURLからクレジットカード番号を入力してください」と誘導するパターンです。何らかの方法で人をだまして、攻撃する側が運営するサイトに個人情報を入力させ、情報を釣り上げる。だからフィッシングと呼ばれます。
そのほかに、個人情報が取引されている闇のマーケットのようなところから、流出したIDとパスワードを買ってきて、それを悪用して他人のシステムに入るパターンが13%です。なりすましも詐欺の1つで、銀行などに電話して「私はどこどこの社長だけど、ここに送金してください」と本人を装うパターンが6%。その他・特定できないものが34%です。
これは2026年のデータですが、手口別に見ると、プログラムを狙う「脆弱性の悪用」が、初めて入口の1位になりました。先ほども申し上げたように、サイバー攻撃のツール一式が闇のマーケットで出回っていて、そうしたソフトと、倫理的な制限を外したAIによって、脆弱性の悪用が簡単になり、増えています。サイバー攻撃のカジュアル化という感じですね。
情報漏えいの約半分に、ランサムウェアが関わる
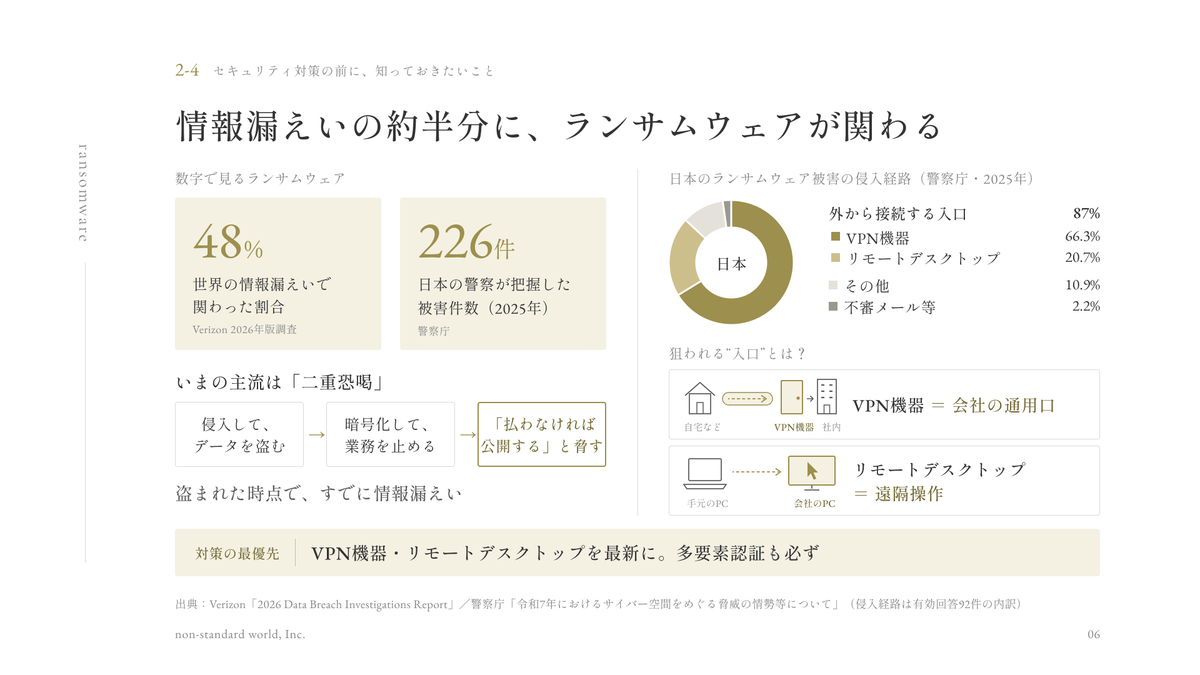
Takasaki :こうして起きた情報漏えいの約半分に、ランサムウェアというものが関わっています。聞き慣れない方も多いかもしれませんが、何らかの手段でシステムに入り、情報を抜き取ったうえでシステムを暗号化して、もともとの正当な利用者が使えないようにする。そして「解除してほしければ、あるいは個人情報を流されたくなければ、指定の場所に身代金を払ってください」と要求する。情報やシステムを人質に取る、誘拐のような犯罪です。記憶に新しいところでは、GMOさんの事件が日本でもだいぶ話題になりました。
こうしたランサムウェア被害がどうやって起きるかというと、侵入経路のトップ2が、VPN機器とリモートデスクトップです。コロナ禍もあって、自宅でリモートワークができる環境が普及しました。自宅から会社のシステムにアクセスするときに、VPN(バーチャル・プライベート・ネットワーク)という、仮想の専用線を引いて社内のシステムにアクセスできるようにするサービスがあります。そのサービスに脆弱性があって乗っ取られ、そこを経由して社内のシステムにアクセスされてしまう。
あるいはリモートデスクトップです。自宅のパソコンから会社のパソコンを操作して、そこから社内のシステムにアクセスできる仕組みですね。リモートワークや、外からでもメンテナンスできる体制を善意で整えたら、そこが狙われた。日本では、件数としてはこれが相当多いと思います。
後でも触れますが、対策としてはやはり最新にすることです。VPN機器やリモートデスクトップのソフトウェアにアップデートがあったら、早めに最新にする。そしてIDとパスワードだけに頼らず、2段階認証や多要素認証を選べるならオンにする。それだけで、かなりのところが防げると思います。
100%はない。でも、基本を徹底すれば防げることも多い
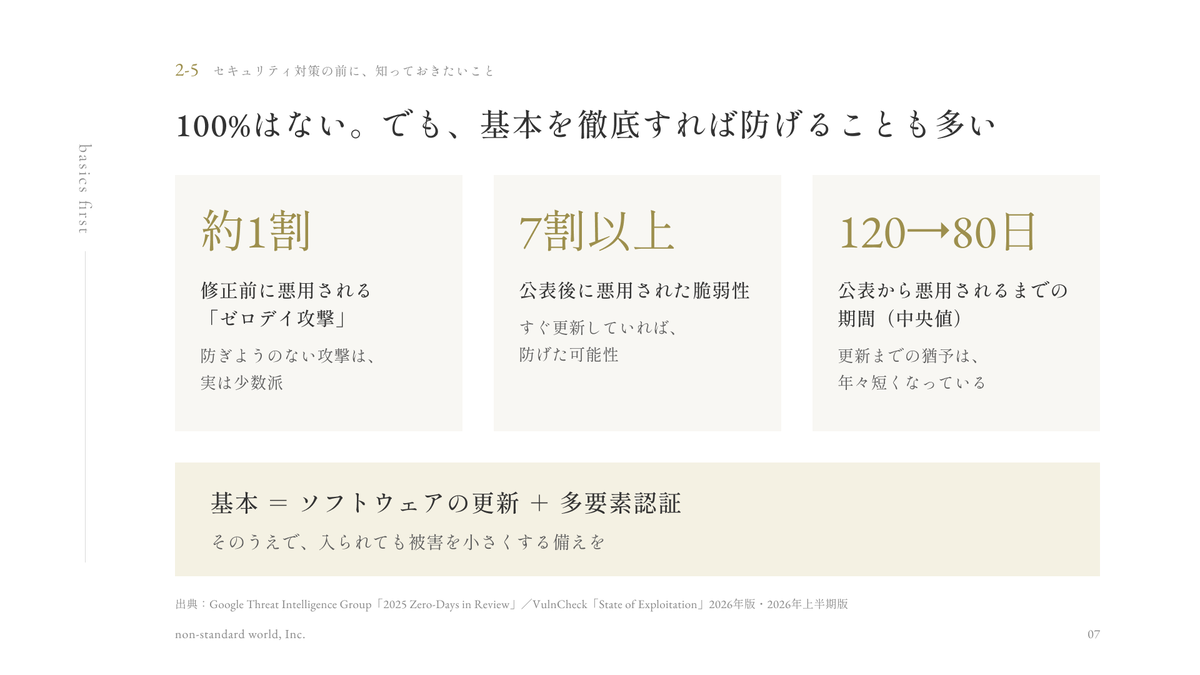
Takasaki :セキュリティの難しいところは、100%はないけれども、基本を徹底すれば防げることも多い、ということです。
攻撃のうち約1割が、ゼロデイ攻撃と呼ばれるものです。脆弱性が見つかると、ソフトウェアの開発元が「こういう脆弱性があるので、皆さん速やかにアップデートしてください」と発表し、エンジニアやセキュリティの担当者がアップデートします。ところが、まだ発表される前、つまりソフトウェアの開発元も気づいていなかった脆弱性を突かれることがあります。これをゼロデイ攻撃と呼びます。対策できるようになってから、まだ1日も経っていないという意味です。これは、気をつけていても対策しづらいと思います。
逆に言えば、7割以上は、「ソフトウェアに脆弱性があるのでアップデートしてください」という発表がすでにあったものです。最近のニュースで記憶に新しいのは、高市さんもXでアップデートを呼びかけたPHPの脆弱性ですね。こうした情報が発表されてから、なるべく早く更新していれば防げた攻撃が、7割程度あると思います。
ただし、攻撃する側もAIでどんどん進化しています。以前は、脆弱性が発表されてから120日以内に更新していれば被害に遭わずに済んでいたのが、最近は中央値で80日になっています。
攻撃する側が高度な技術を持っているというのは、ゼロデイ攻撃をするような人たちには当てはまるかもしれません。でも、多くの攻撃者が狙っているのは、すでに発表された脆弱性や、古いまま放置されているサイト、古いまま放置されているソフトウェアです。鍵が開いている家を探して泥棒に入るようなパターンが一番多いので、自分たちが使っているVPNやサーバー、スマホやパソコンのOSを、できるだけ速やかにアップデートする体制があれば、7割以上は防げる。それが現実かなと思います。
基本は、ソフトウェアの更新が発表されたら、なるべくすぐに適用すること。そして、IDとパスワードが漏れないのが一番ですが、認証を追加しておくと、漏れたとしても悪用を防ぐ仕組みが組めます。2段階認証は面倒だと思う方もいらっしゃるかもしれませんが、2段階認証や多要素認証が使えるサービスであれば、それをオンにする。それだけで防げることが多いということです。
ゼロデイ攻撃を防ぐための取り組み
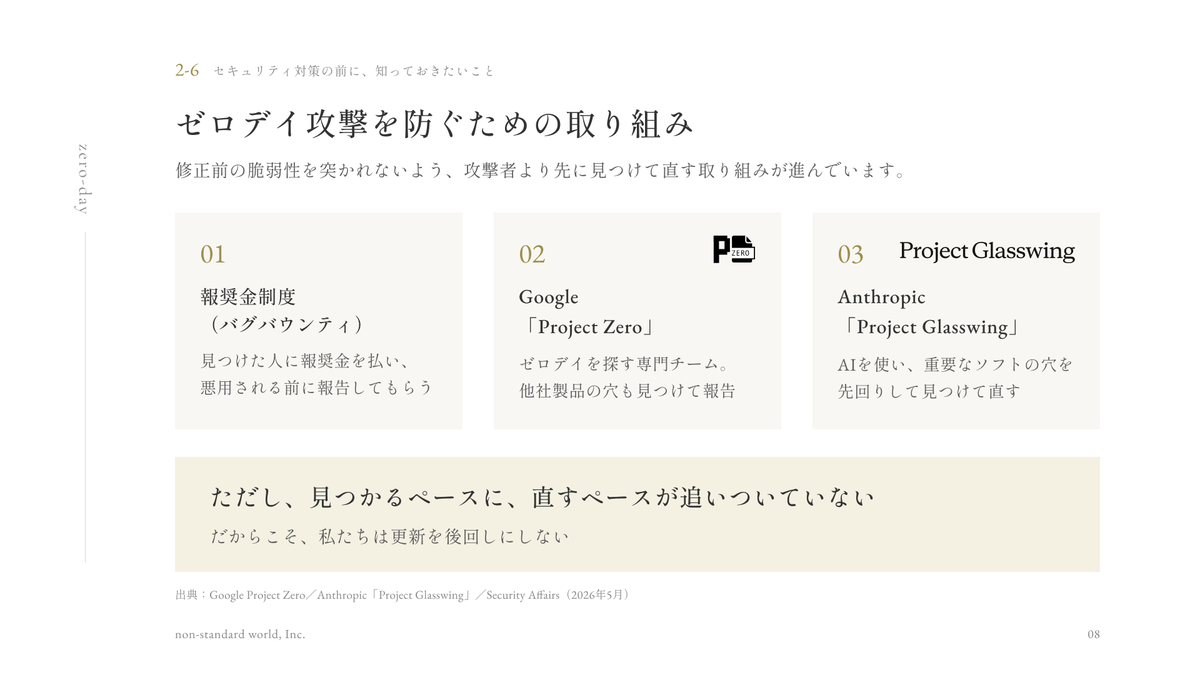
Takasaki :先ほど、約1割はゼロデイ攻撃、つまり未発見の脆弱性を突いた攻撃だと言いましたが、ゼロデイ攻撃を防ぐための取り組みもあります。
まず、報奨金制度です。個人情報が流出しすぎて、闇のマーケットで取引される個人情報の値段がどんどん値崩れしています。そこで報奨金制度を設けて、バグを報告してくれた人に報奨金を払うことにすると、攻撃して個人情報を盗み、闇のマーケットで売るよりも、普通に報告したほうがもうかるようになります。サイバー犯罪集団も商売なので、見つけた人に報奨金を払って、悪用される前に報告してもらう。この方法がアメリカではかなり普及しています。Shopifyにもこうした制度があって、主にセキュリティ研究者が対象ですが、サービスにバグを見つけて報告すると、その内容に応じて報奨金が支払われます。
また、攻撃する側もAIを使っていますが、守る側もAIを使って、これまで人間では洗い出せなかった深いところにある脆弱性を見つけようとしています。Googleは「Project Zero」という、ゼロデイ攻撃をなくそうというプロジェクトを進めていますし、ClaudeというAIの提供元であるAnthropicも、「Project Glasswing」という取り組みで、Claude Mythosというモデルをセキュリティに関わる人たちに提供し、ゼロデイ攻撃に利用される前に自分たちで脆弱性を見つける活動を支援しています。
ただ、ミスを指摘するよりも、ミスのないシステムを組むほうが圧倒的に難しいので、見つかるペースに直すペースが追いついていない面はあります。だからこそ、なるべくこまめに更新することが、私たちにできる一番のことかなと思っています。
まずは基本編:4つの習慣
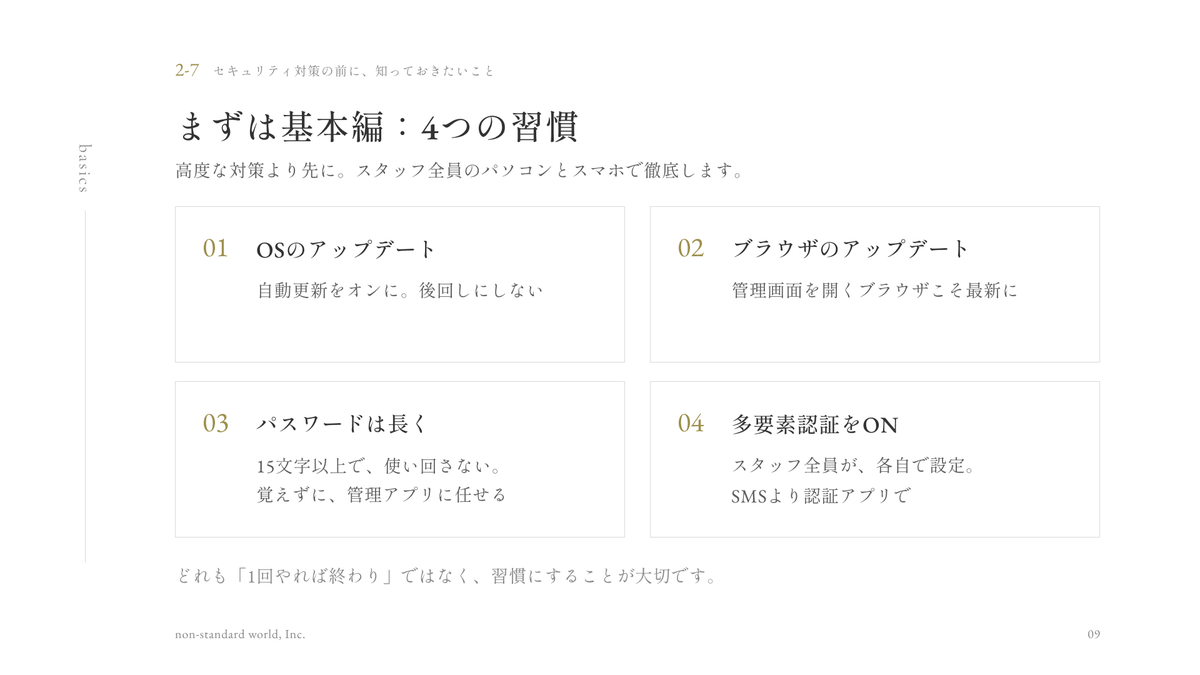
Takasaki :さらに、個人でできる4つの習慣として、まず、お使いのパソコンやスマホをこまめにアップデートし、自動更新をオンにする。それから、ブラウザもこまめにアップデートする。
パスワードは、長くて推測されにくいものが理想です。15文字以上で、自分で覚えておかなくてもいいので、ブラウザや1Passwordのようなパスワード管理ソフトに覚えてもらう前提で、長く推測されにくいものを使うのが基本かなと思います。
なぜかを説明します。たいていのまともなシステムは、パスワードを保存するときに暗号化しています。ウェブサービスでパスワードを忘れたとき、たいていのサービスはパスワードを再発行する仕組みになっていますよね。「なぜ設定していたパスワードをメールで教えてくれるのではなく、再発行になるんだろう」と疑問に思ったことがある方もいるかもしれません。
これは、パスワードを元に戻せない形に変換(ハッシュ化)して保存しているので、サービスの運営者にもパスワードが分からないからです。万が一漏れたとしても、漏れるのは変換されたあとのパスワードです。サイバー攻撃で個人情報が盗まれたというプレスリリースでも、「ハッシュ化された、あるいは暗号化されたパスワードが漏れた」という発表が多いと思いますが、その場合は、普段使っているパスワードそのものが漏れたわけではありません。
盗んだ攻撃集団は、そこから元のパスワードを何とか割り出せないかを試します。このとき、パスワードが長いほうが、変換される前のパスワードが何なのかを特定しにくい。「パスワードが流出した」と聞くと大ごとに聞こえるかもしれませんが、変換されたパスワードが流出しただけなら、攻撃集団には元のパスワードを割り出す手間があります。そしてパスワードは、長ければ長いほど割り出しにくい。攻撃集団にひと手間かけさせるためにも、パスワードは長いほうがいいということです。
そして、多要素認証です。これもパスワードが漏れないのが一番ですが、IDとパスワードが漏れたときに多要素認証をオンにしていれば、悪用を防げます。二重の対策になるわけです。フェイルセーフと呼ぶこともありますが、失敗しないのが一番でも、万が一事故が起きたときに二重に防ぐ仕組みを用意しておくという意味で、多要素認証をオンにするのが大事です。その分ひと手間はかかりますが、オンにしておくと、何かあったときの安全性が格段に違うと思います。
メンテナンスできないなら、自作せず信頼できるSaaSを
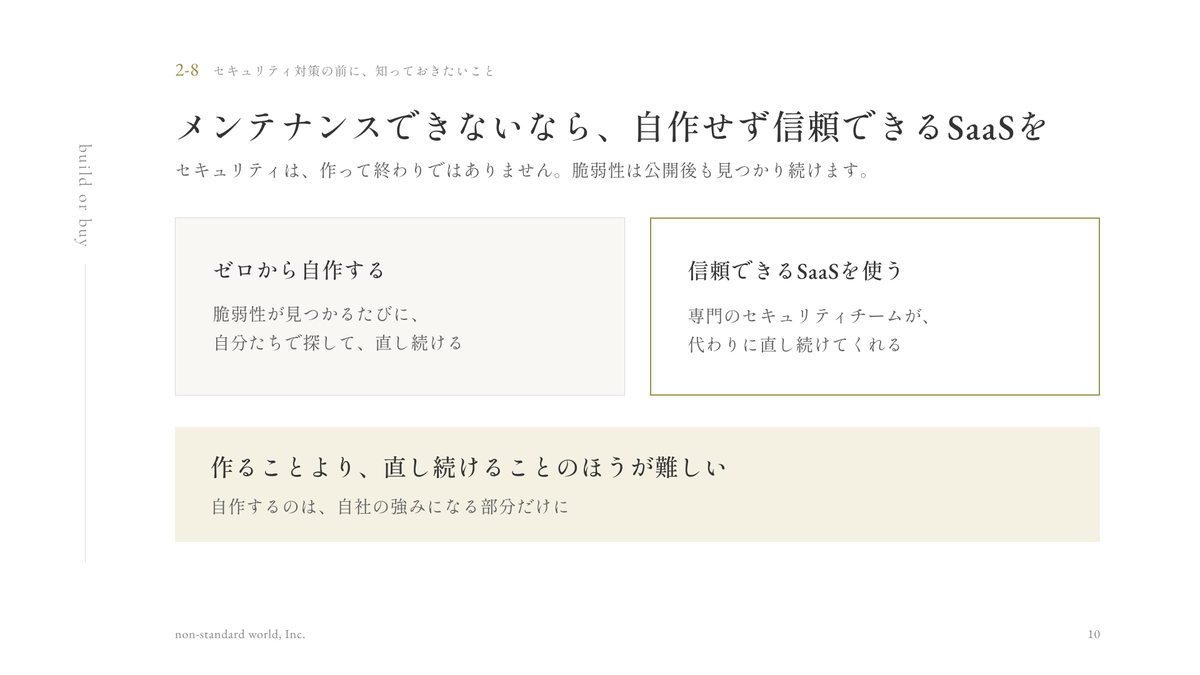
Takasaki :狙われているのは、先ほど申し上げたとおり、メンテナンスできていないアプリや、脆弱性に対応できていないシステムです。そうしたところが個人情報の漏えい被害に遭っているので、メンテナンスできないなら自作せず、信頼できるSaaSを使うのが1つの手だと思います。
あとは、私たちのような専門家をうまく使うことです。今はAIで気軽にシステムが作れるようになっていますが、きちんとメンテナンスしたり、中身がどうなっているかを把握したりするのは、専門家にしかできない部分もあります。一般のエンドユーザーが使うものは、信頼できるSaaSを使うのが第一の選択肢です。
そして、ここからお話しするShopifyは、セキュリティの面でとても堅牢なシステムです。ECサイトを作る場合は、スクラッチで開発するところをなるべく減らせないか。メンテナンスに時間と労力を割けないなら、それも判断の1つですし、専門家をうまく活用するのも1つのポイントかなと思います。
Shopifyでやっておきたいセキュリティ対策
Takasaki :前の章では、全般的なセキュリティ対策についてお話ししました。ここからは、Shopifyに特化してやっておきたいセキュリティ対策を説明します。
Shopify自体は、堅牢なプラットフォーム
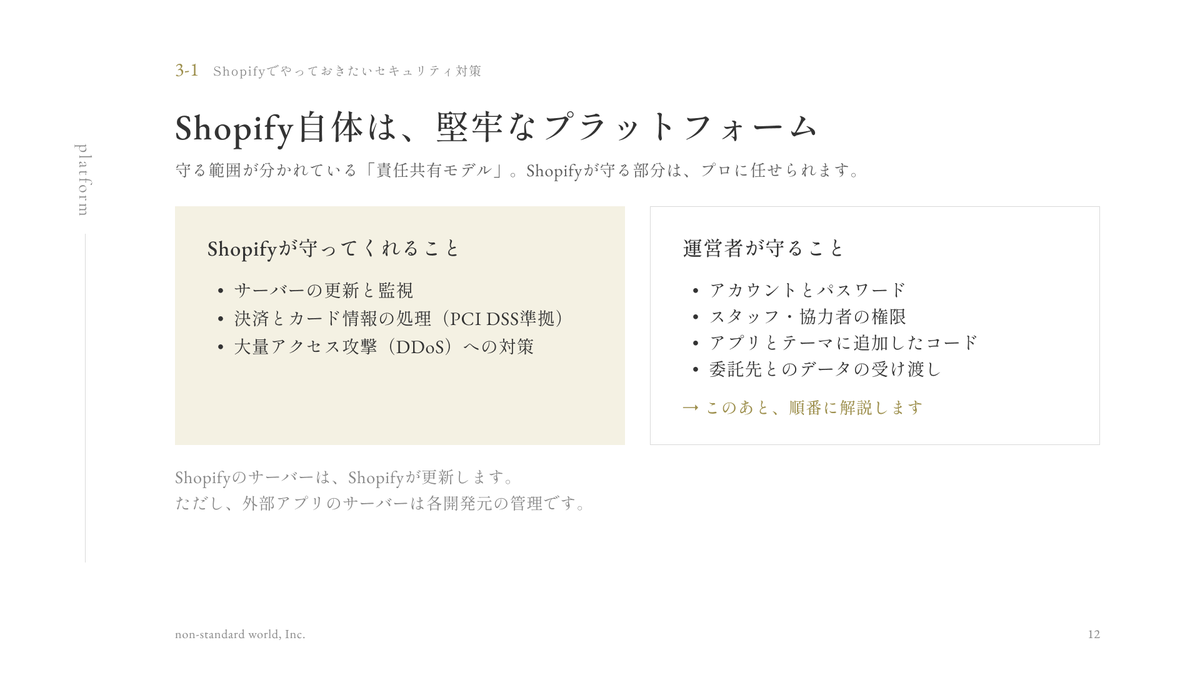
Takasaki :前の章でも少しお話ししましたが、Shopify自体はとても堅牢なプラットフォームです。先ほどお話しした脆弱性への対応もShopifyが行ってくれますし、一番漏れてはいけないクレジットカード情報なども、Shopifyが守ってくれます。
一方で、運営者が守るものもあります。先ほど申し上げたアカウントのパスワードや、委託先とのデータの受け渡しなどは、運営者が管理する必要があります。
コラム:Shopifyの創業者は、スーパーエンジニア
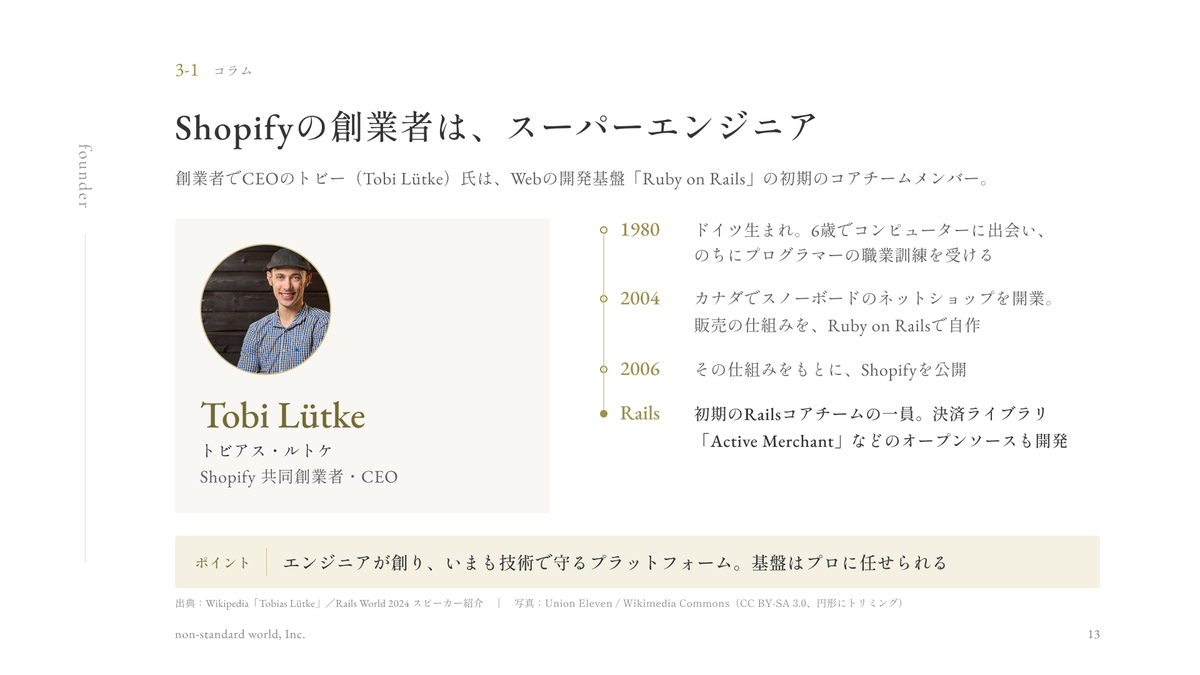
Takasaki :技術的には、Shopifyは脆弱性への対応も含めて、とても安全なプラットフォームです。私たちがそう思う理由の1つは、創業者にあります。僕もエンジニアとして15年ほどやってきましたが、Shopifyの創業者はスーパーエンジニアで、Ruby on Railsというフレームワークの初期のコアチームメンバーです。コードの書ける経営者というより、スーパーエンジニアがそのまま経営者になったような方です。
僕は、Shopifyがセキュリティインシデントを起こすようなら、地球上に安全に使えるECサイトの仕組みはないんじゃないかと思うぐらい、絶大な信頼を寄せています。
いちばん気をつけたいのは「サードパーティ製Shopifyアプリ」
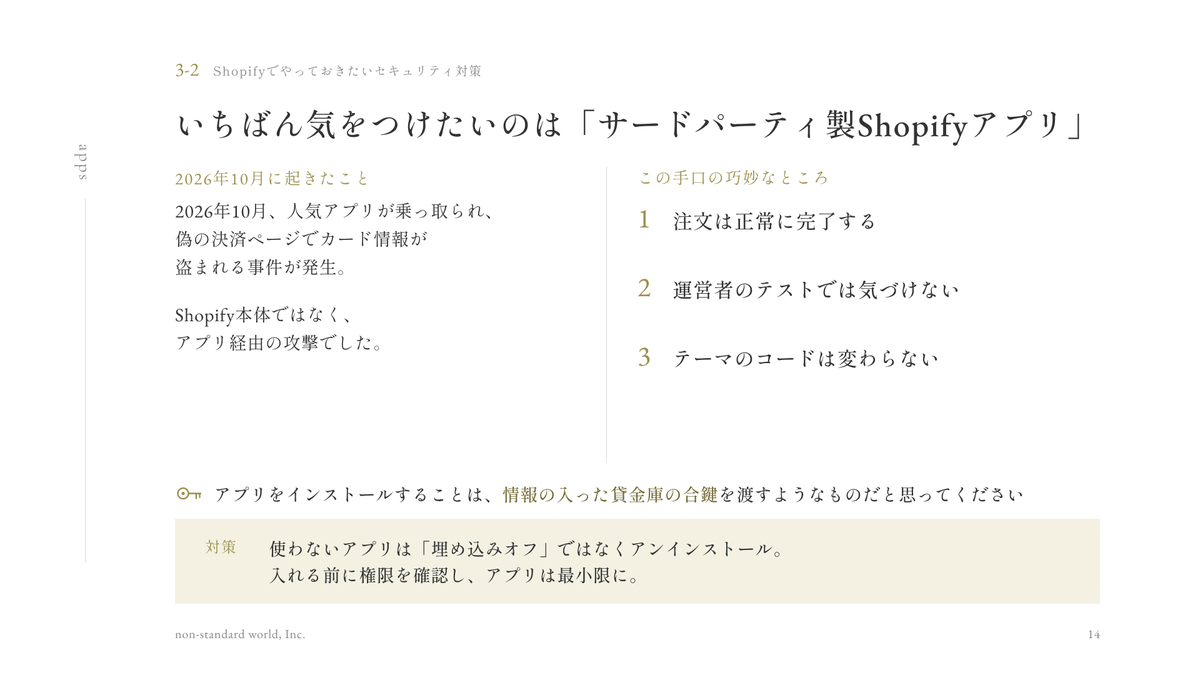
Takasaki :ただ、Shopify自体はとても堅牢なんですが、標準にない機能を追加するための「Shopifyアプリ」というものがあります。こちらは、品質にばらつきがあります。
2026年10月、オーストラリアでShopifyを使っているECサイトで、そのサイトが使っていたShopifyアプリが乗っ取られました。そのアプリにはサイトを変更する権限があったので、運営者も気づかないうちに「購入へ進む」ボタンのリンクが細工され、押すと悪意のあるフィッシングサイトに飛ぶようになっていました。見かけは元のサイトのようなので、だまされる人が出てしまい、フィッシングサイト経由でクレジットカード番号が流出するというセキュリティインシデントが起きました。
アプリをインストールするというのは、Shopifyの合鍵を渡すような意味があります。まず、使わないアプリは削除する。そして入れる前に厳選して、アプリを最小限にすることが大切です。
機能を追加するために、どのアプリがいいか比較検討しようと、たくさんインストールされる方もいらっしゃると思います。比較検討が終わって「この機能にはこのアプリを使う」と決めたら、候補から落ちたものはきちんとアンインストールする。合鍵を返してもらうことが、すごく大事だと思っています。
補足:偽サイトへのリンクは、Shopifyがブロック
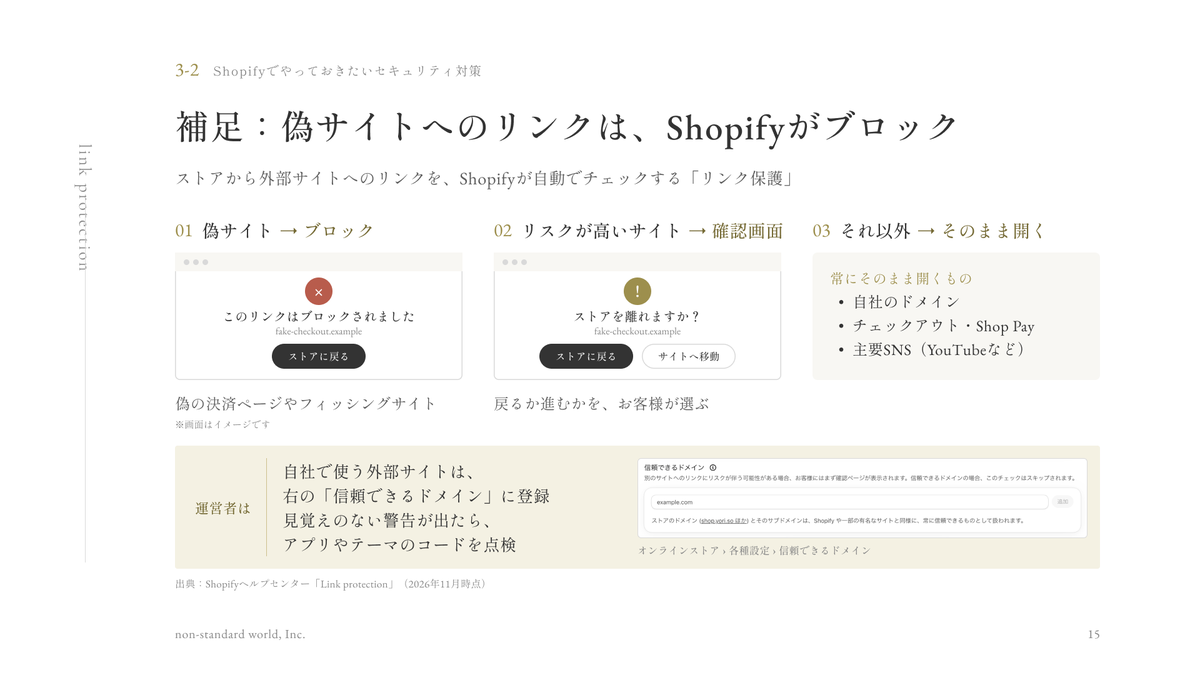
Takasaki :ただ、この2026年10月に起きたインシデントへの対策も、Shopify側が矢継ぎ早に打ち出しています。
Shopifyの管理画面から、ホワイトリストのようなもの(信頼できるドメイン)を登録できるようになりました。自分のサイトから外部のサイトに移動するのは、指定したサイトしかあり得ないので、それ以外は詐欺だ、という設定ができます。偽サイトに誘導されそうならブロックし、リスクが高いサイトに誘導されそうなら「ストアを離れますか?」と確認するダイアログを表示するように、仕様が変わっています。
フィッシング詐欺は、人がだまされないことも大切で、システムだけで対策するのは難しいものの、こうした対策がすでにリリースされています。また、Shopifyはアプリストアから大量にアプリを削除するなど、この件への対策を相当取っています。
サイトが知らないうちに改ざんされていないかのチェック方法
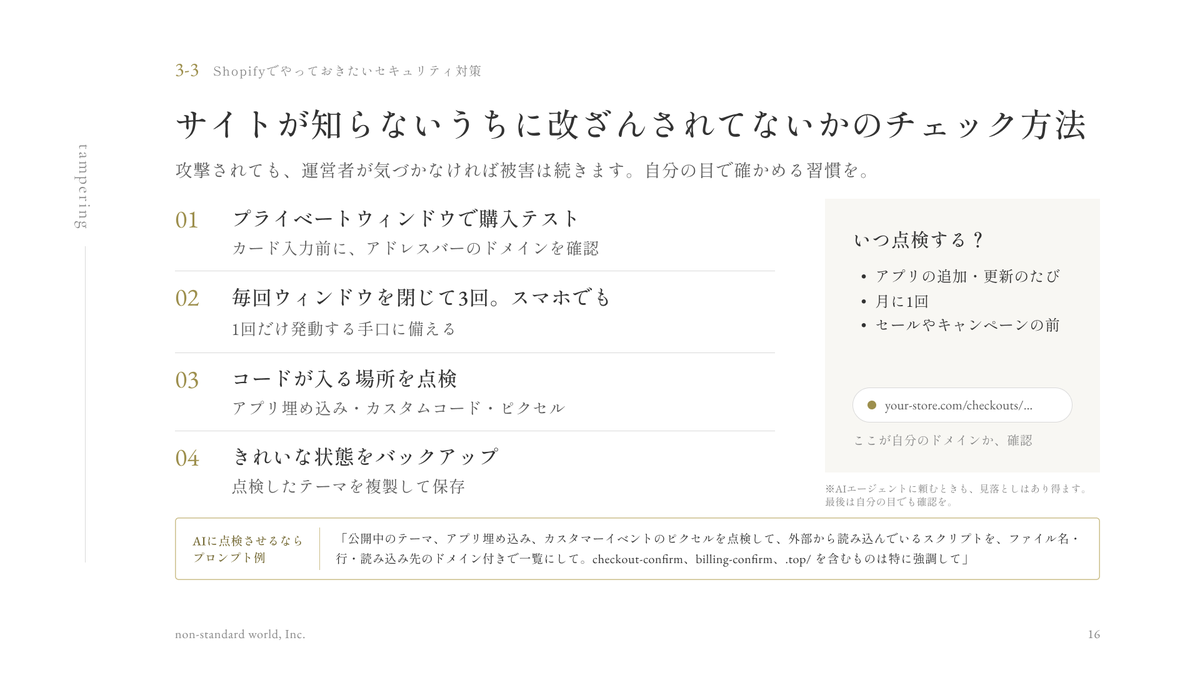
Takasaki :ただ、可能性としては、Shopifyアプリが不正アクセスを受けて、それを経由してサイトが改ざんされるリスクはゼロではありません。
そこで、サイトが改ざんされていないかを定期的に確認する方法をスライドにまとめました。プライベートウィンドウで、購入まで試す。ウィンドウを閉じて開き直し、スマホでも確認する。コードの入っている場所に、変なコードがないか点検する。できたらGitHubのようなバージョン管理の仕組みを導入して、サイトが変更されたら変更履歴が自動で残るようにしておくのも大切だと思います。
人間が作業するときの手順に加えて、AIエージェントを使っている方向けに、改ざんのチェックをさせるためのプロンプトの例も載せています。
Shopifyアプリが乗っ取られると、気づかないうちにサイトが改ざんされる可能性があります。バージョン管理の仕組みなどで、どこが変更されたかに気づけるように記録を残すこと。そして、AIで点検したり、人が目で点検したりすることが大事になってくるかなと思います。
スライドに載せた、AIに点検させるときのプロンプト例
「公開中のテーマ、アプリ埋め込み、カスタマーイベントのピクセルを点検して、外部から読み込んでいるスクリプトを、ファイル名・行・読み込み先のドメイン付きで一覧にして。checkout-confirm、billing-confirm、.top/ を含むものは特に強調して」
※AIエージェントに頼むときも、見落としはあり得ます。最後は自分の目でも確認してください。
自社開発・業務委託があるなら、APIキーに気をつける
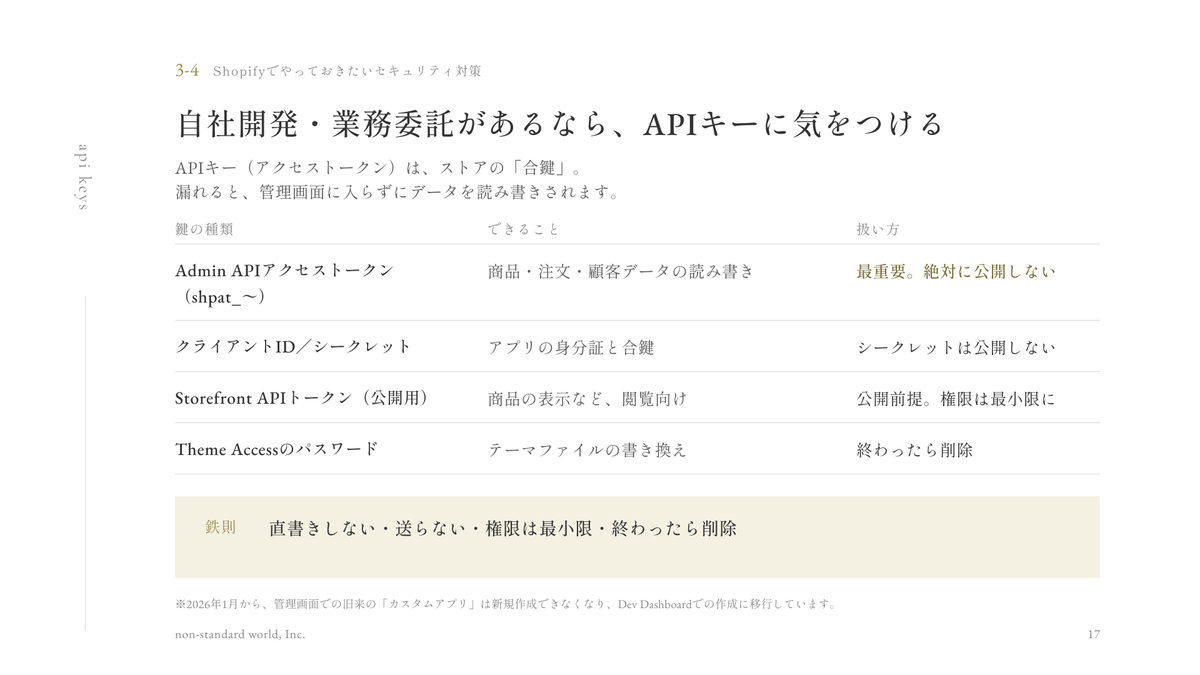
Takasaki :それから、運営しているShopifyサイトで、Web制作会社にデザインやコーディングを頼んだことがある。あるいはシステム会社に依頼して、業務を効率化するためのShopifyのカスタムアプリを作ったことがある。そういう場合は、APIキーの管理に気をつける必要があります。
APIキーは、まさに情報の貸金庫に出入りできる合鍵なので、管理を徹底します。鍵にも種類があって、一番漏れてはいけないのが、Admin APIのアクセストークンです。個人情報を読めて、書き込みや改ざんもできる合鍵です。これは絶対に漏らしてはいけません。
そのほかに、公開情報だけを取得できる鍵や、Shopifyテーマというデザインを改修するための鍵もあります。テーマの鍵(Theme Accessのパスワード)は、個人情報の漏えいに直結はしなくても、サイトのいろいろな部分を改修できるので、悪用しようとすれば、フィッシングサイトに誘導するリンクなども埋め込めてしまいます。サイトの改ざんにつながる可能性があるわけです。
どの鍵も漏れないほうがいいのですが、個人情報の漏えいに一番直結するのがAdmin APIのアクセストークンで、スライドの表の下のほうにある鍵は、サイトの改ざんにつながる合鍵だと考えてください。
補足:発行済みの“鍵”は、どこで確認する?
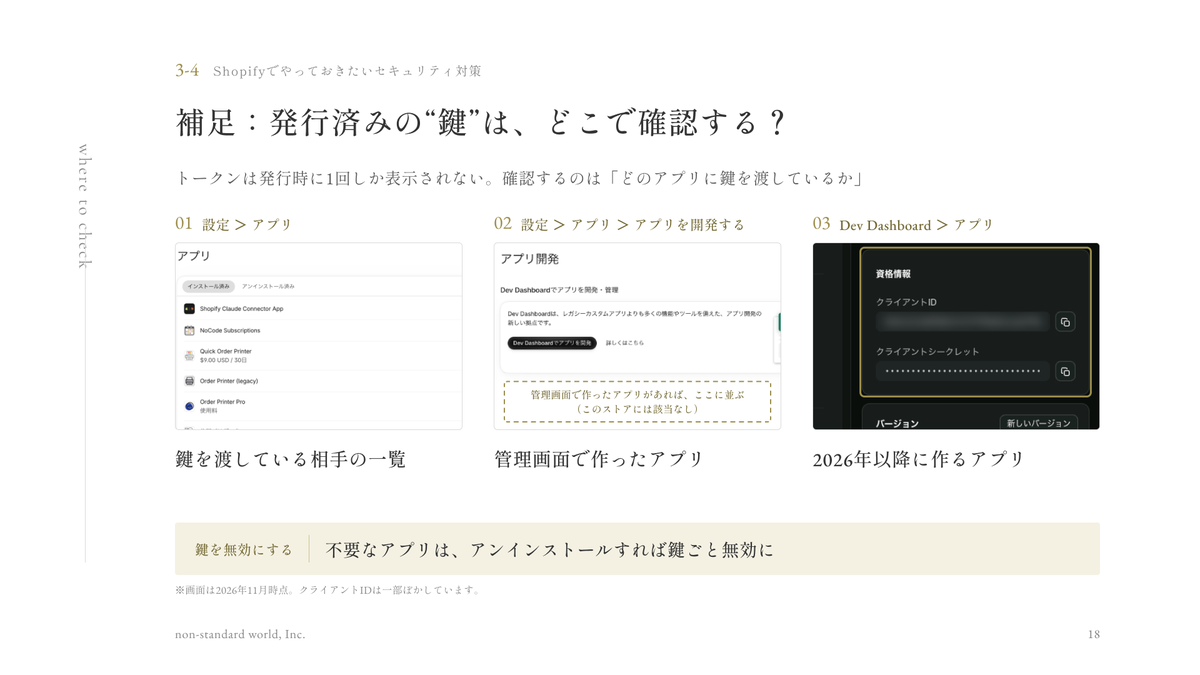
Takasaki :いろいろな制作会社やシステム会社に依頼したことがある、あるいは前任者から引き継いだばかりで、鍵がどこでどう管理されているのかまだ把握できていない。そういう場合は、3つの場所を見れば、いま発行されている鍵を確認できます。
Shopifyの「設定」から「アプリ」に行くと、自社開発のアプリがないかを確認できます。その中の「アプリを開発する」でも、鍵が発行されていないかを確認できます。あとはDev Dashboardです。こちらはShopifyパートナーや制作会社に確認してもらう形になると思いますが、どのカスタムアプリでどんな鍵が発行されているかを、開発者がアクセスできるDev Dashboardで確認できます。
誰が使っているか分からないものは、削除するのが一番いいと思います。そして改めて、取引先や委託先にも、鍵の管理を徹底してくださいとお願いすることが大切です。
もしカスタムアプリがあるなら
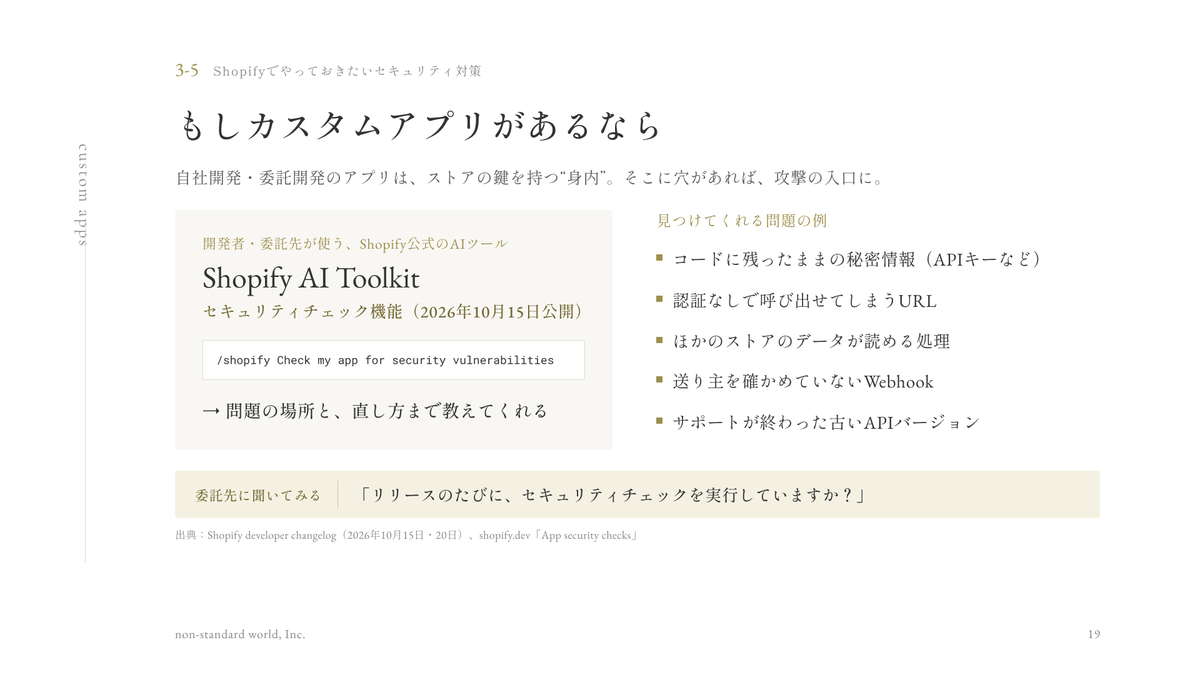
Takasaki :自社開発のアプリがある場合は、鍵の管理だけでなく、アプリそのものの点検も大切です。Shopifyは、AIを使ってアプリの中に脆弱性がないか、セキュリティ上危険なところがないかを確認するツールを発表しています。委託先に「このツールを使えばShopifyのAIが脆弱性を確認してくれるので、使ってチェックしてもらえませんか」とお願いすることも大切だと思います。
盗まれた鍵を“使わせない”、2つの新しい仕組み
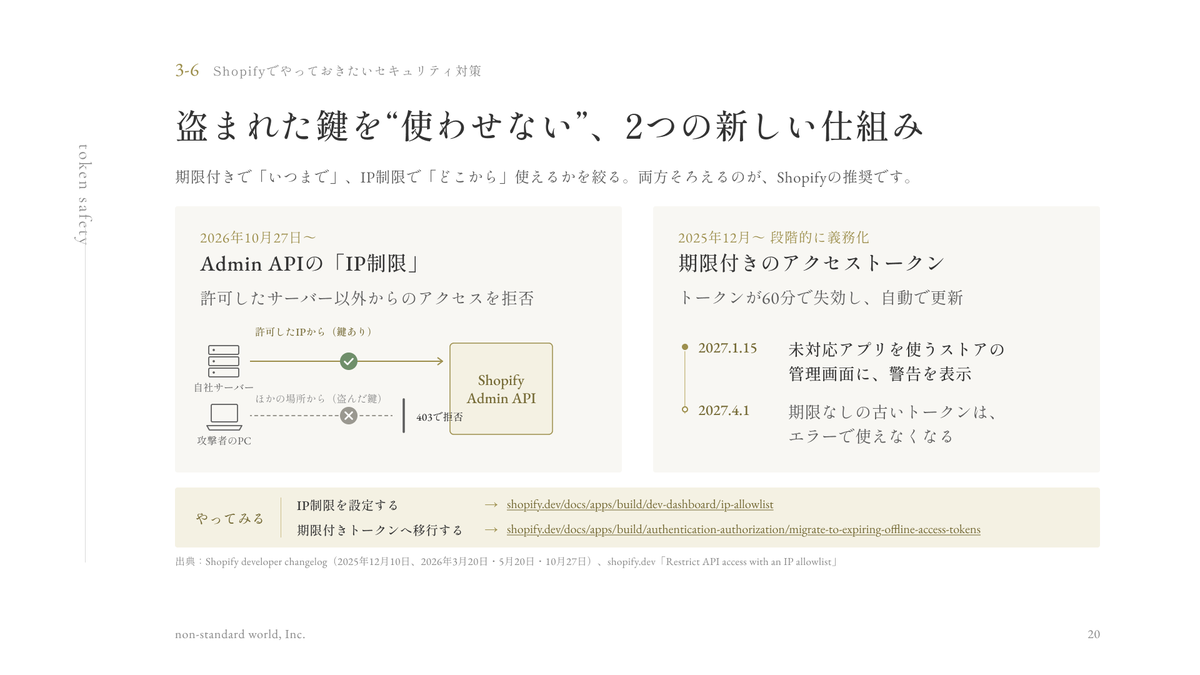
Takasaki :もう1つ、2026年10月のセキュリティインシデントへの対策として、ShopifyがAdmin APIのIP制限と、期限付きのアクセストークンを矢継ぎ早に打ち出しています。こちらは主に、サードパーティ製のアプリ向けです。これまで少しアプリ開発者の自主性に委ねていた部分について、Shopifyアプリを出すなら守ってほしいセキュリティの基準を発表したわけです。
Admin APIのIP制限は、開発者以外で関係する方は少ないかもしれませんが、鍵が漏れても、身分証明書を見せないと使えないようにする、というのが1つ目の対策です。2026年10月27日に発表されたAdmin APIのIP制限では、これまで合鍵だけで個人情報を受け渡ししていたところに、合鍵と身元の両方を確認する仕組みが加わりました。両方がそろわない限り、Shopifyとアプリの間で個人情報をやり取りさせない仕組みです。
同時に、合鍵そのものも、60分に1回、鍵穴と鍵が変わるようにする。これが2つ目の、期限付きのアクセストークンです。
Shopifyアプリには気をつける必要があると言いましたが、アプリがShopifyと個人情報をやり取りするためのルールも厳しくなっています。対応はとても早いですし、技術的にも理にかなった対策だと思っています。
カスタムアプリでは必須ではありませんが、導入することはできます。スライドに設定方法のリンクを載せたので、カスタムアプリでも対策したい場合は参考にしてください。
スライドに載せたリンク
期限付きのアクセストークンについては、「Shopifyアプリのアクセストークンが「1時間で切れる」ものに。2027年1月までに必要なアプリ側の対応まとめ」で詳しくご紹介しています。
委託先がいるなら、データの渡し方と「使い終わった後」
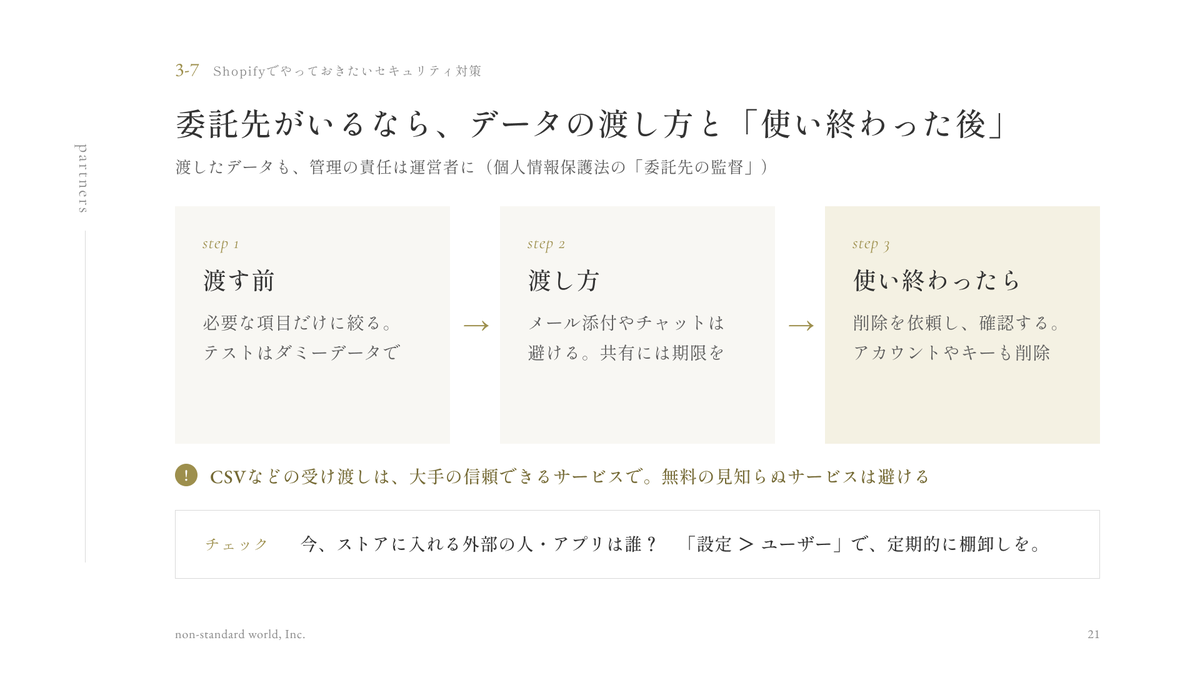
Takasaki :あとは、委託先がいるなら、データの渡し方と、使い終わった後を管理しようという話です。
例えば、EC-CUBEやfutureshopからShopifyへ移行するときに、Web制作会社やシステム会社に依頼しますよね。その際、個人情報や注文データを取引先とやり取りすることがあると思います。そのときは、なるべく大手の信頼できるシステムを使う。無料でセキュリティのよく分からないサービスでCSVをやり取りするようなことは避けて、大手の、できたら有料のサービスで、個人情報や注文情報をやり取りしてください。
そして、システムの移行が終わったら、自分たちでも適切にデータを破棄し、委託先にも破棄してもらう。そうした管理をしっかりできるといいと思います。委託先から漏れるパターンも、セキュリティインシデントでは大きな割合を占めています。
メルマガも、Shopify純正で
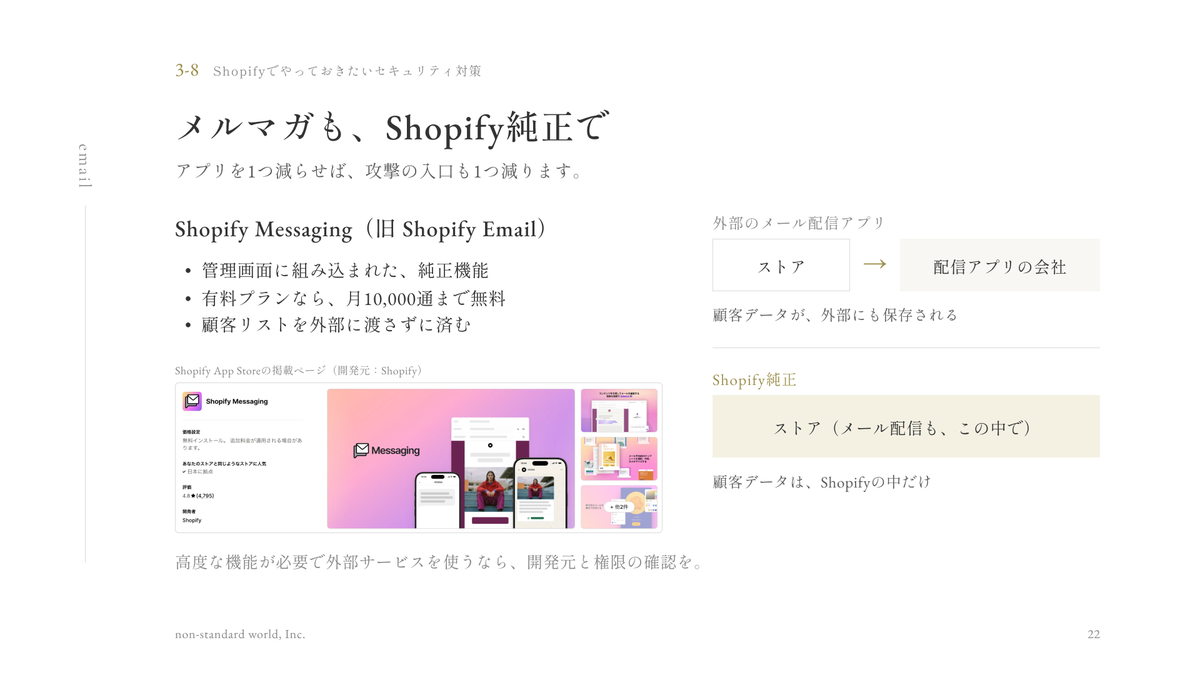
Takasaki :もう1つ、Shopifyには問題がなくても、メルマガには別のシステムを使っているという方も多いと思います。使っているメールマガジンのサービスから情報が漏れるというパターンも、事故として多いんです。
Shopify Messaging、以前はShopify Emailという名前だったサービスを使うと、セキュリティの面でもいいですし、月1万通までは無料なのでコストの面でも安いですし、顧客リストを外部に渡さずに済みます。マーケティングオートメーションのような使い方もできるので、機能的にもいいと思います。この商品を買った人に、何日後にこういうメールを送る、ということも、Shopify Flowというノーコードのプログラミングツールを使えばできます。
機能の面でも、セキュリティの面でも、コストの面でも良いサービスなので、特に理由がなければ、メールマガジンもShopify Messagingで配信するといいのではないかと思います。
犯罪者集団を手助けしないために
Takasaki :最後に「犯罪者集団を手助けしないために」と題しまして、お話しします。ECサイトは、犯罪者集団が盗んだクレジットカードを使う場所として、どうしても狙われがちです。犯罪者集団を手助けしないために何ができるのか、どんな知識を身につけるべきかを説明させていただきます。
カード番号が漏れても、それだけでは買い物できない
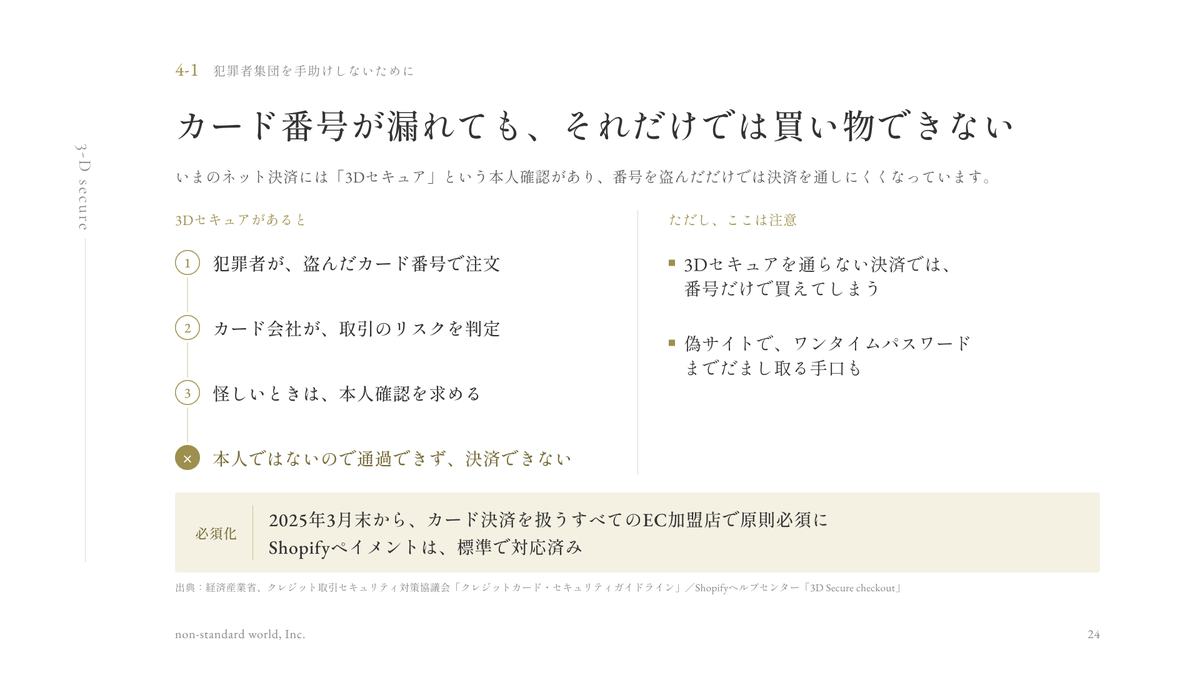
Takasaki :クレジットカード番号が漏れたというニュースも、最近は頻繁に耳にします。ただ、最近はカード番号が漏れても、それだけで買い物ができるわけではないので、番号の漏えいがすぐに不正利用につながるわけではないと思います。
2025年3月末から、カード決済を扱うECサイトでは原則として、番号だけでは買い物ができなくなりました。カード番号に加えて、メールなどで届いた確認用の番号を入力する、2段階認証のような仕組みが必要になっています。これを3Dセキュアと呼びます。ECサイトで買い物をするときは、たいてい3Dセキュアの仕組みがあるので、少なくとも日本では、番号だけでは買い物ができないようになっていることが多いと思います。
とても古いシステムを使っている海外の実店舗などでは、番号だけで購入できるかもしれません。でも、普段と違う場所で不正利用されたら、カード会社に「使った覚えがない」と伝えれば、返金されることが多いです。その場合、損をするのはカードを持っている人ではなく、加盟店、つまりお店のほうなんです。
不正注文:盗まれたカードの「換金」に使われない
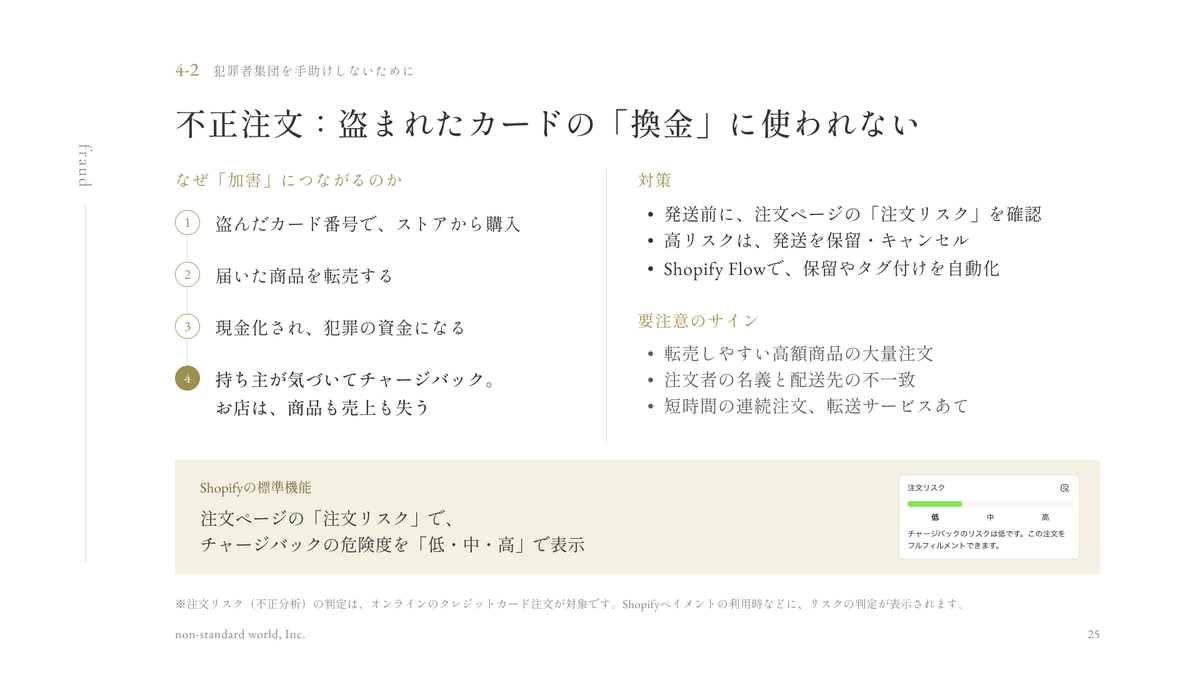
Takasaki :ストアを運営していると、「不正注文」という言葉を聞いたことがあるかもしれません。盗まれたカード番号でストアから購入し、届いた商品を転売する。カードの持ち主が「この番号で買い物をした覚えがない」と申し出ると、カード会社はたいてい利用者に返金するので、Shopifyでストアを運営する側が損をするパターンが多いです。
ただ、3Dセキュアでこうしたケースは減りつつあるので、最近の不正注文は、悪意のある人がデジタル万引きのように行うことが多いと思います。自分のカード番号を入力して買い物をし、商品が届いているのに、カード会社には「届いていない」と伝える。商品はオークションサイトなどで転売し、カード会社からは返金を受けて、お店が一方的に損をする。これが、不正注文のパターンとしては一番多いと思っています。
Shopifyでは、注文ページの「注文リスク」で、怪しい注文についてはリスクが高いと標準機能で表示するようになっています。
Shopify純正の無料アプリ「Fraud Control」
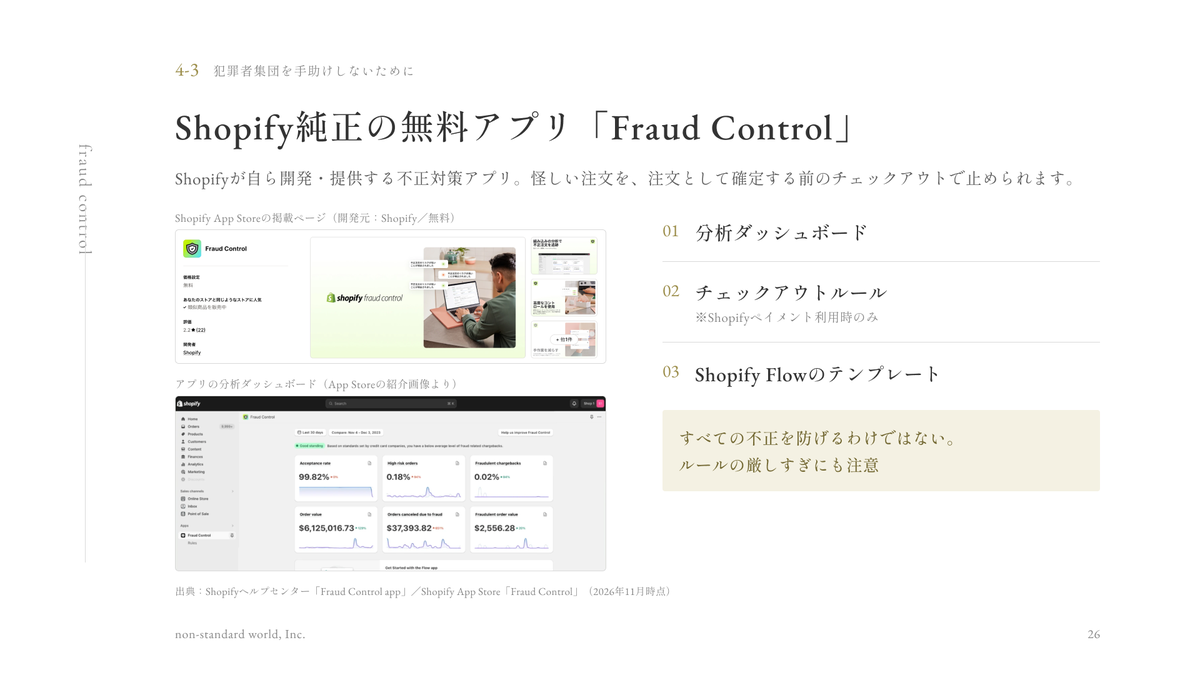
Takasaki :標準機能に加えて、さらに対策したい場合は、Shopifyの無料アプリ「Fraud Control」があります。例えば、不正注文らしい注文が入ったら、対策の担当者にメールを送る。あるいは「このIPアドレスから狙われているので、注文できないようにする」。こうした細かなルールを、このアプリで設定できます。
【参考】「Shopify Protect」という新たな仕組み
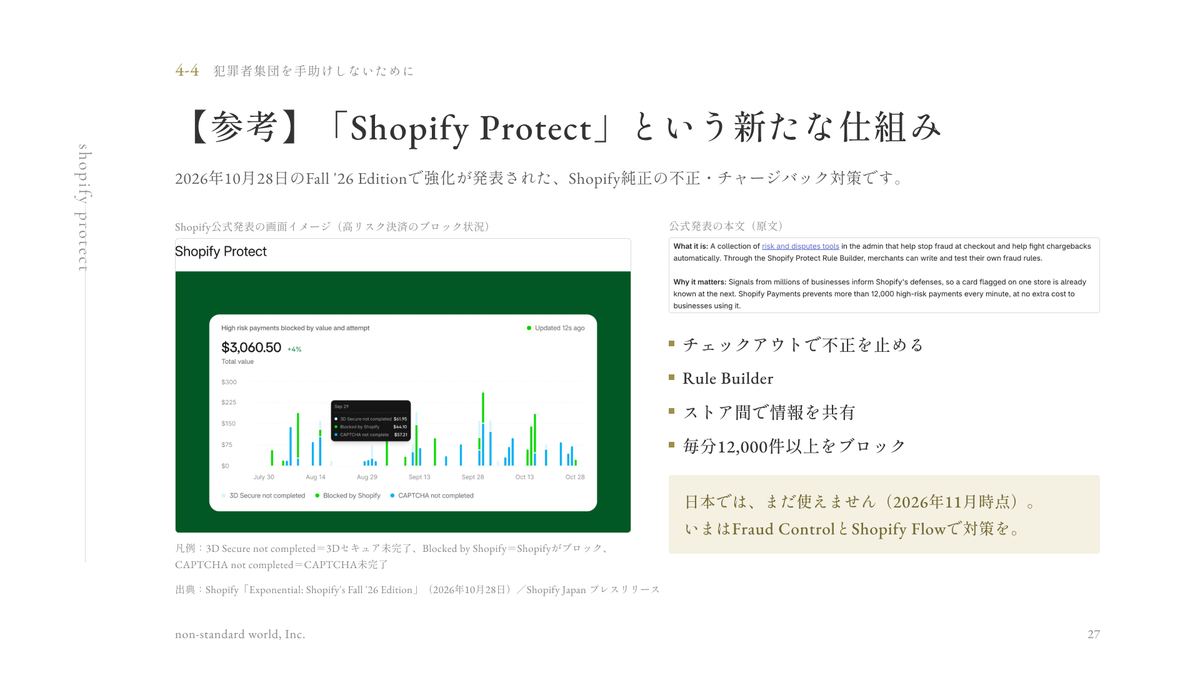
Takasaki :さらに、Shopifyは定期的に新機能の発表会を行っていますが、2026年10月28日に行われたShopify Editionsという新製品の発表会で、Shopify Protectという仕組みの強化が発表されました。
チェックアウトで不正を止めたり、ストア間で協調してフィルタリングしたりする仕組みです。あるストアを狙った犯罪者集団は、ほかのサイトも狙う可能性があるので、データを共有して協調して対策を取る。不正注文を防ぐための、こうした協調の仕組みが整えられようとしています。日本ではまだ始まっていませんが、いずれ日本にも来ることが想定されます。
カードテスティング:お店が「犯罪の検証作業」の場に
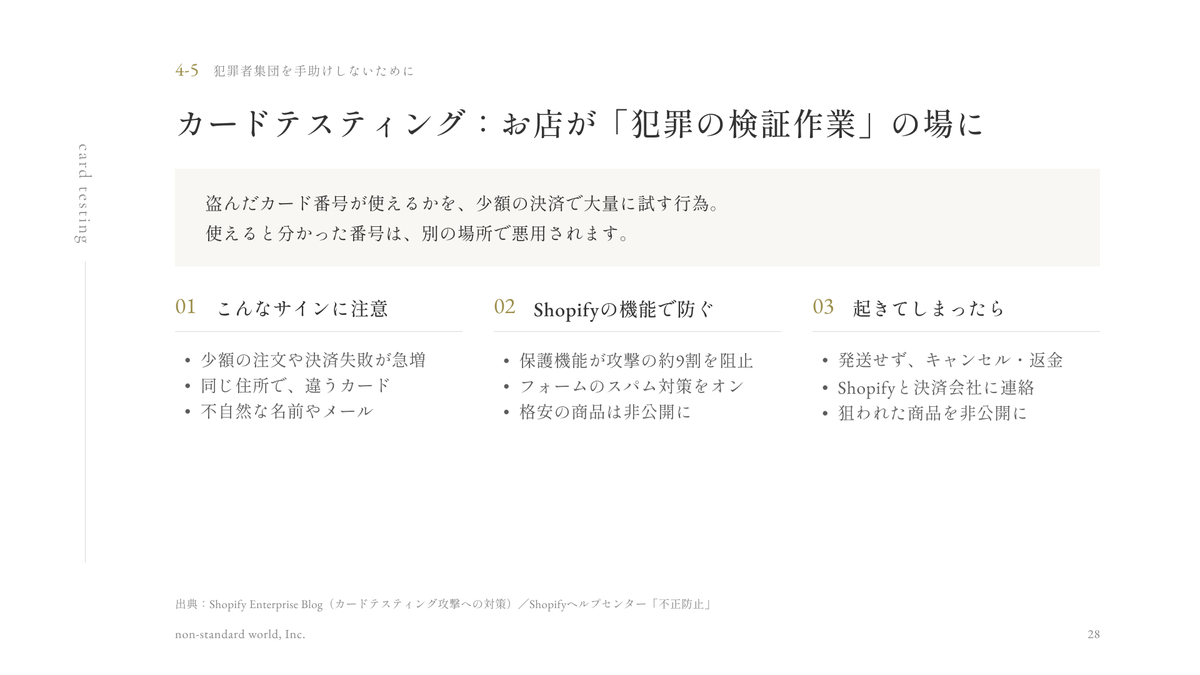
Takasaki :3Dセキュアで不正注文は難しくなっていますが、盗んだカード番号や、闇サイトなどから手に入れたカード番号が本当に有効かどうかを試す場として、Shopifyで作られたサイトが使われる可能性があります。
この場合、犯罪者集団は商品が届くことは期待していません。番号が正しいか、いまも使えるカードかどうかだけを確かめます。特に、少額の商品を売っているサイトが狙われやすいです。商品が届く必要はなく、番号の確認が目的なので、不自然な名前や住所で少額の注文が入っていたら、カードテスティングに使われたと考えてよいと思います。私たちのお客さまの中にも、そうした被害に遭った会社がいらっしゃいます。
分かりやすいものなので、そういう注文はキャンセルして、必要に応じてShopifyに連絡するのがいいのかなと思います。大量に続く場合は、特にShopifyへ連絡したほうがいいと思います。
以上が、犯罪者集団がShopifyで作られたサイトを攻撃するだけでなく、盗んだクレジットカードのデータが使えるかどうかを調べるために利用する可能性がある、というお話です。
instead
Takasaki :最後に、「インターネットが、これからも創意工夫を持った人々の味方であるために」というスライドを作りました。
SNSなどを見ていても、怖がるだけで何もしない、正しい知識を身につけようとしない、あるいは誰かのせいにして終わる、ということを見かけます。でも、正しい知識を身につけて、みんなで協力し合い、いろいろなサイトが対策していけば、サイバー攻撃も商売でやっていると思うので、割が合わないと思ったらだんだんやめていくと思うんです。
ウイルスなどでも、宿主を殺し尽くす前に、ウイルス自体が弱体化するといった自然界の法則があると思います。同じように、労力や捕まるリスクに対して、得られる情報が見合わない、コストパフォーマンスが悪いと思ったら、サイバー攻撃集団もだんだん攻撃をやめていくと思うんですね。もうからない商売になって。
全人類が協力し合って、正しい知識を身につけ、対策を更新しているサイトが増えれば増えるほど、攻撃する側はやりづらくなり、割に合わない仕事になっていきます。いまは世界警察のようなものがないので、犯人が捕まることを期待するのは難しいですが、私たちにできることは、正しい知識を身につけて、正しく防御することです。粘り強く、全員が協力し、励まし合っていけば、サイバー攻撃に勝つことは可能だと思います。その日まで、みんなで頑張り続けられたらいいなと思って、今回の講義を撮らせていただきました。ぜひ、みんなで助け合っていきましょう。
この講義の資料は、スライドだけでも内容が伝わるように作っています。講義のあとで、自分のサイトでもやってみたいと思ったら、ぜひ役立てていただければと思います。
スライド(完全版)
講義で使ったスライドを、読むだけで内容が分かる完全版として公開しています。社内での共有や、対策を進めるときの確認にお使いください。
本日はご清聴ありがとうございました。インターネットがあったから暮らせている人は、僕もその1人ですし、インターネットに救われた人もたくさんいると思います。これからもインターネットがそういう場所であり続けるために、みんなで一緒に頑張っていけたらと思います。ありがとうございました。
Shopifyストアのセキュリティについてのご相談
私たちの会社では、Shopifyに特化したストアの構築・運用と、Shopifyアプリの開発をしています。この記事の内容について、自分たちのストアではどうすればよいか迷ったときは、 Contact us からお気軽にご相談ください。